Domain löschwagen.de kaufen?
Wir ziehen mit dem Projekt
löschwagen.de um.
Sind Sie am Kauf der Domain
löschwagen.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain löschwagen.de kaufen?
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **


Ähnliche Suchbegriffe für Ransomware
Top-Angebote
Produkte zum Begriff Ransomware:
-
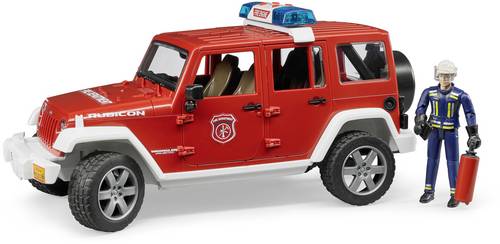
bruder Einsatzfahrzeug Modell Jeep Wrangler Rubicon Feuerwehr Fertigmodell PKW ModellBei der Koordination von Feuerwehr-Einsätzen, sowie bei kleinen Notfällen wird das Feuerwehr Einsatzfahrzeug benötigt. Durch seine Robustheit und Geländegängigkeit ist der Jeep Wrangler Unlimited Rubicon die ideale Basis für diesen Zweck. Der Leiter vom Dienst in seinem Führungsfahrzeug koordiniert den Einsatz beim Retten von Menschenleben und der Brandbekämpfung und legt aber auch selbst Hand an. Das BRUDER-Modell ist wie das Original, mit geländegängigen, gefederten Achsen ausgestattet. Die Achsschenkellenkung mit Lenkstangenverlängerung durch das Fahrzeugdach ermöglicht das Nachspielen der Einsatzszenen. Türen, Motorhaube und Laderaum lassen sich öffnen und schnell beladen. Die Feuerwehrfigur lässt sich durch beiliegendes Zubehör, wie Feuerlöscher und Funkgerät, ausstatten. Die Einsatz-Lichteinheit mit Sirene auf dem Dach macht den Weg beim Einsatz frei. Neben drei verschiedenen Sirenenlauten kann auch das Motorgeräusch des Fahrzeugs erzeugt werden. So realistisch kann im Kinderzimmer der Feuerwehr-Einsatz nachgespielt werden - Just like the real thing"35,39 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
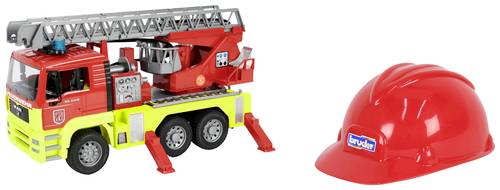
Bruder MAN TGA Feuerwehr Drehleiter + Feuwerwehr Spielhelm Fertigmodell Einsatzfahrzeug ModellSonderset bestehend aus MAN TGA Feuerwehr mit Drehleiter, Licht- und Sound-Modul und einem Spielhelm. Achtung: Spielhelm - Dieses Spielzeug bietet keinen Schutz. Das kippbare Fahrerhaus des MAN Feuerwehr-LKWs mit Drehleiter und Wasserpumpe ermöglicht die Sicht auf den Motorblock. Die Spiegel des Fahrerhauses lassen sich ausklappen und der integrierte Wassertank befüllen. Der Wasserschlauch kann aufgewickelt werden und besitzt am Ende eine voll funktionsfähige Wasserspritze. Die Drehleiter inkl. Rettungskorb kann durch ein Handrad ausgefahren und höhenverstellt werden. Vier Stützblöcke bieten sicheren Stand. Das Light and Sound Module Art.-Nr.: 02801 mit vier unterschiedlichen Funktionen wie Polizei-Yelp, Motorengeräusch, Polizei- und Feuerwehrsirene ist im Lieferumfang enthalten. Profilreifen runden das Bild ab.49,79 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Wiking 060701 H0 Einsatzfahrzeug Modell Mercedes Benz Binz, Feuerwehr - KrankenwagenDer Binz-KTW auf erstem E-Klasse-Fahrgestell Keine andere Baureihe markiert so augenfällig den Aufbruchswunsch von WIKING wie die erste E-Klasse in den Vorwendejahren der zu Ende gehenden 1980er-Jahre - nun gibt es ein Wiedersehen mit einem ganz besonderen E-Klassen-Spezialisten. Die erste E-Klasse genießt bei WIKING damals eine solch überzeugende Lobby, dass man auf gleichem Fahrgestell einen nagelneuen Krankentransportwagen aufbaut. Selbstverständlich folgt man wie bereits bei seinem Vorgänger den Lorcher Binz-Karosseriebauern. Viele der für Liegendfahrten genutzten KTW waren noch zwei Jahrzehnte später im Einsatz und erhielten dann auch angepasste Gestaltungen. Gerade in den 1990er-Jahren wurde das Tagesleuchtrot bei Einsatzfahrzeugen populär, wurde später zumeist durch weitere Warngestaltung aufgewertet.5,60 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Müller, Jens: Menschenführung in Feuerwehr und RettungsdienstMenschenführung in Feuerwehr und Rettungsdienst , Ein persönliches Arbeitsbuch , Poliermaschine > Autopflege & Aufbereitung , Auflage: 2. Auflage, Erscheinungsjahr: 20211006, Produktform: Kartoniert, Autoren: Müller, Jens, Auflage: 21002, Auflage/Ausgabe: 2. Auflage, Seitenzahl/Blattzahl: 150, Abbildungen: 9 Abbildungen, 4 Tabellen, Themenüberschrift: TECHNOLOGY & ENGINEERING / Fire Science, Keyword: Feuerwehr-Organisation; Feuerwehrangehörige; Feuerwehrausbildung; Feuerwehrführung; Feuerwehrführungskraft; Führungskompetenz; Führungskräfte; Führungsqualitäten, Fachschema: Feuerwehr~Technologie~Brand - Brandschutz, Fachkategorie: Technologie, allgemein~Naturwissenschaften, allgemein~Brandschutz und -sicherheit, Warengruppe: HC/Technik/Sonstiges, Fachkategorie: Feuerwehr, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Kohlhammer W., Verlag: Kohlhammer W., Verlag: Kohlhammer, W., GmbH, Länge: 208, Breite: 152, Höhe: 8, Gewicht: 242, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger EAN: 9783170358621, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,34,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **


Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
Was tun, wenn man Ransomware eingefangen hat?
Wenn man Ransomware eingefangen hat, ist es wichtig, ruhig zu bleiben und sofort den Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Man sollte den Vorfall umgehend dem IT-Support oder einem Experten melden, um die Schadsoftware zu identifizieren und zu entfernen. Es ist ratsam, keine Lösegeldzahlungen zu leisten, da dies keine Garantie dafür bietet, dass die Daten wiederhergestellt werden. Stattdessen sollte man versuchen, die Daten aus Backups wiederherzustellen, sofern vorhanden. **
Top-Angebote
Produkte zum Begriff Ransomware:
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
bruder Einsatzfahrzeug Modell Jeep Wrangler Rubicon Feuerwehr Fertigmodell PKW ModellBei der Koordination von Feuerwehr-Einsätzen, sowie bei kleinen Notfällen wird das Feuerwehr Einsatzfahrzeug benötigt. Durch seine Robustheit und Geländegängigkeit ist der Jeep Wrangler Unlimited Rubicon die ideale Basis für diesen Zweck. Der Leiter vom Dienst in seinem Führungsfahrzeug koordiniert den Einsatz beim Retten von Menschenleben und der Brandbekämpfung und legt aber auch selbst Hand an. Das BRUDER-Modell ist wie das Original, mit geländegängigen, gefederten Achsen ausgestattet. Die Achsschenkellenkung mit Lenkstangenverlängerung durch das Fahrzeugdach ermöglicht das Nachspielen der Einsatzszenen. Türen, Motorhaube und Laderaum lassen sich öffnen und schnell beladen. Die Feuerwehrfigur lässt sich durch beiliegendes Zubehör, wie Feuerlöscher und Funkgerät, ausstatten. Die Einsatz-Lichteinheit mit Sirene auf dem Dach macht den Weg beim Einsatz frei. Neben drei verschiedenen Sirenenlauten kann auch das Motorgeräusch des Fahrzeugs erzeugt werden. So realistisch kann im Kinderzimmer der Feuerwehr-Einsatz nachgespielt werden - Just like the real thing"35,39 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Bruder MAN TGA Feuerwehr Drehleiter + Feuwerwehr Spielhelm Fertigmodell Einsatzfahrzeug ModellSonderset bestehend aus MAN TGA Feuerwehr mit Drehleiter, Licht- und Sound-Modul und einem Spielhelm. Achtung: Spielhelm - Dieses Spielzeug bietet keinen Schutz. Das kippbare Fahrerhaus des MAN Feuerwehr-LKWs mit Drehleiter und Wasserpumpe ermöglicht die Sicht auf den Motorblock. Die Spiegel des Fahrerhauses lassen sich ausklappen und der integrierte Wassertank befüllen. Der Wasserschlauch kann aufgewickelt werden und besitzt am Ende eine voll funktionsfähige Wasserspritze. Die Drehleiter inkl. Rettungskorb kann durch ein Handrad ausgefahren und höhenverstellt werden. Vier Stützblöcke bieten sicheren Stand. Das Light and Sound Module Art.-Nr.: 02801 mit vier unterschiedlichen Funktionen wie Polizei-Yelp, Motorengeräusch, Polizei- und Feuerwehrsirene ist im Lieferumfang enthalten. Profilreifen runden das Bild ab.49,79 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
-
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **
-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
Ähnliche Suchbegriffe für Ransomware
-
Wiking 060701 H0 Einsatzfahrzeug Modell Mercedes Benz Binz, Feuerwehr - KrankenwagenDer Binz-KTW auf erstem E-Klasse-Fahrgestell Keine andere Baureihe markiert so augenfällig den Aufbruchswunsch von WIKING wie die erste E-Klasse in den Vorwendejahren der zu Ende gehenden 1980er-Jahre - nun gibt es ein Wiedersehen mit einem ganz besonderen E-Klassen-Spezialisten. Die erste E-Klasse genießt bei WIKING damals eine solch überzeugende Lobby, dass man auf gleichem Fahrgestell einen nagelneuen Krankentransportwagen aufbaut. Selbstverständlich folgt man wie bereits bei seinem Vorgänger den Lorcher Binz-Karosseriebauern. Viele der für Liegendfahrten genutzten KTW waren noch zwei Jahrzehnte später im Einsatz und erhielten dann auch angepasste Gestaltungen. Gerade in den 1990er-Jahren wurde das Tagesleuchtrot bei Einsatzfahrzeugen populär, wurde später zumeist durch weitere Warngestaltung aufgewertet.5,60 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Müller, Jens: Menschenführung in Feuerwehr und RettungsdienstMenschenführung in Feuerwehr und Rettungsdienst , Ein persönliches Arbeitsbuch , Poliermaschine > Autopflege & Aufbereitung , Auflage: 2. Auflage, Erscheinungsjahr: 20211006, Produktform: Kartoniert, Autoren: Müller, Jens, Auflage: 21002, Auflage/Ausgabe: 2. Auflage, Seitenzahl/Blattzahl: 150, Abbildungen: 9 Abbildungen, 4 Tabellen, Themenüberschrift: TECHNOLOGY & ENGINEERING / Fire Science, Keyword: Feuerwehr-Organisation; Feuerwehrangehörige; Feuerwehrausbildung; Feuerwehrführung; Feuerwehrführungskraft; Führungskompetenz; Führungskräfte; Führungsqualitäten, Fachschema: Feuerwehr~Technologie~Brand - Brandschutz, Fachkategorie: Technologie, allgemein~Naturwissenschaften, allgemein~Brandschutz und -sicherheit, Warengruppe: HC/Technik/Sonstiges, Fachkategorie: Feuerwehr, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Kohlhammer W., Verlag: Kohlhammer W., Verlag: Kohlhammer, W., GmbH, Länge: 208, Breite: 152, Höhe: 8, Gewicht: 242, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger EAN: 9783170358621, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,34,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ninov, Nico: Drohneneinsatz bei Feuerwehr, Rettungsdienst und THWDrohneneinsatz bei Feuerwehr, Rettungsdienst und THW , Reihe: Technik - Taktik - Einsatz , Poliermaschine > Autopflege & Aufbereitung , Erscheinungsjahr: 20230531, Produktform: Kartoniert, Titel der Reihe: Technik - Taktik - Einsatz##, Autoren: Ninov, Nico~John, Sabrina, Seitenzahl/Blattzahl: 149, Abbildungen: Mit Download, Keyword: Drohne; Multicopter; Quadrocopter; EU-Drohnenverordnung; Drohnenteam, Fachschema: Hilfe / Retten~Retten - Rettungswesen~Rettung~Technologie~Feuerwehr, Fachkategorie: Technologie, allgemein, Warengruppe: HC/Technik/Sonstiges, Fachkategorie: Feuerwehr, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: ecomed, Verlag: ecomed, Verlag: ecomed-Storck GmbH, Länge: 242, Breite: 177, Höhe: 6, Gewicht: 380, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0020, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **
-
Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
-
Was tun, wenn man Ransomware eingefangen hat?
Wenn man Ransomware eingefangen hat, ist es wichtig, ruhig zu bleiben und sofort den Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Man sollte den Vorfall umgehend dem IT-Support oder einem Experten melden, um die Schadsoftware zu identifizieren und zu entfernen. Es ist ratsam, keine Lösegeldzahlungen zu leisten, da dies keine Garantie dafür bietet, dass die Daten wiederhergestellt werden. Stattdessen sollte man versuchen, die Daten aus Backups wiederherzustellen, sofern vorhanden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.